NinjaOneが、IT障害の原因を絞り込んで次の手順を提案する「Katana AI」と、外部のAIエージェントがNinjaOneに触れる範囲を管理する「NinjaOne MCPサーバー」を発表しました。米国の公式リリースは10月13日付、日本語リリースは10月15日付です。
つまり、「障害の原因探し」と「AIに任せる範囲の管理」という別々の課題に、同時に答えが出た形です。AIに手を貸してもらいたいが、勝手に何でも触られるのは困る。そう考えるIT運用の担当者に関係する発表です。
この記事は、公式の発表・公式ブログ・製品ページの記載をもとに整理したものです。製品を実際に動かして試した結果ではありません。
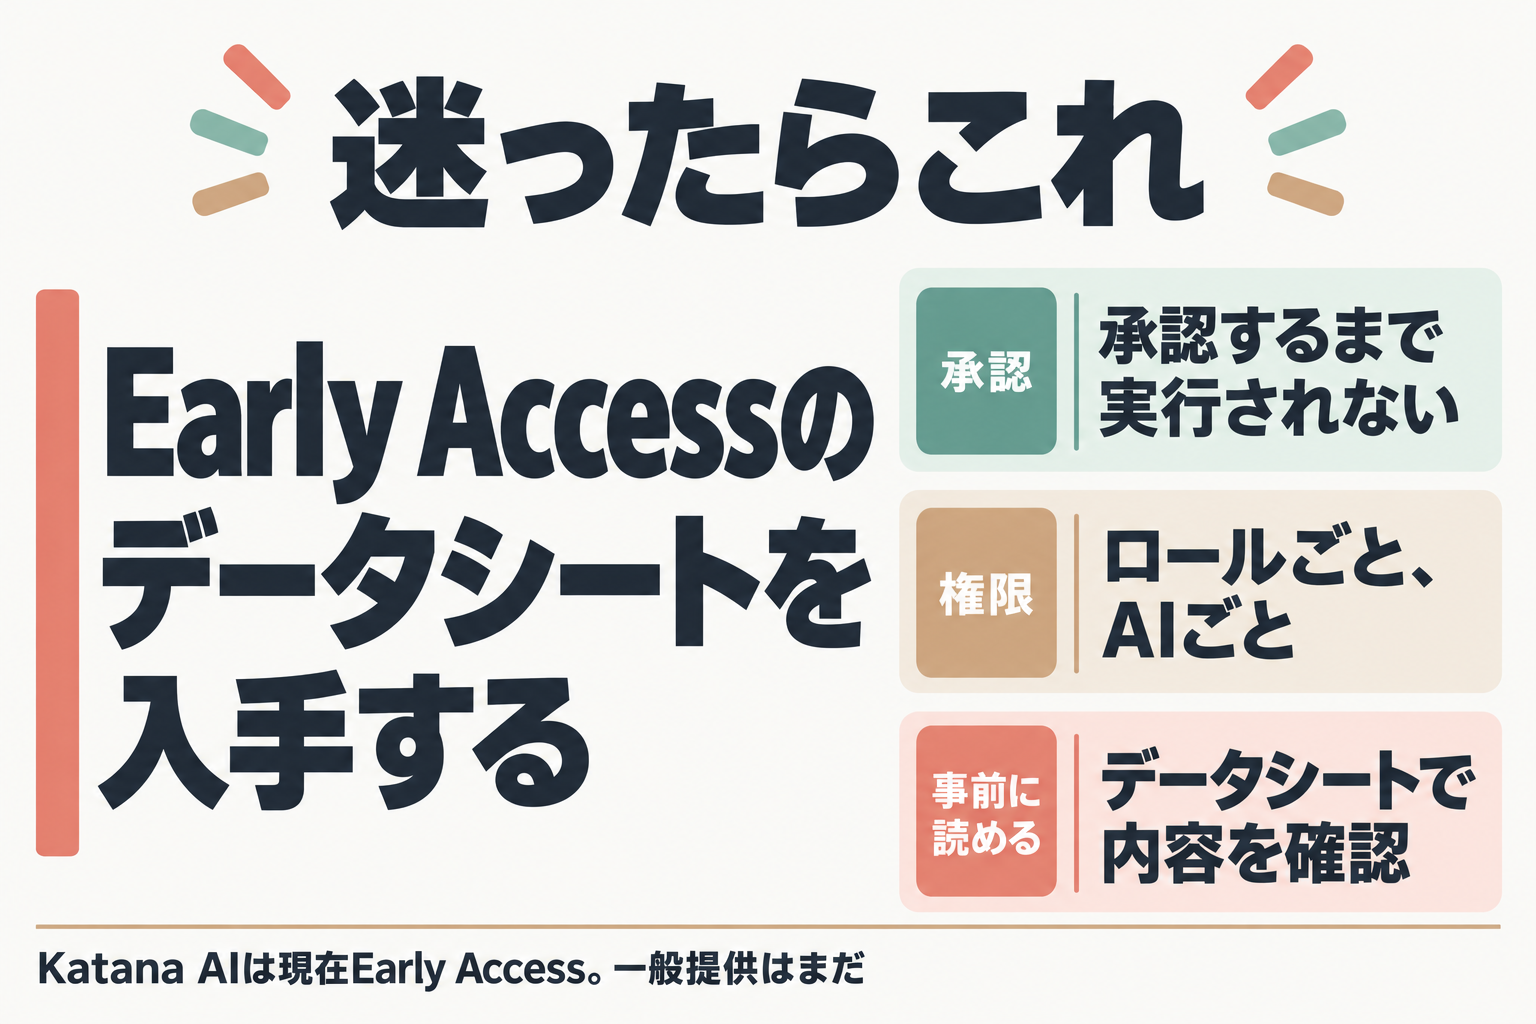
迷ったらこれ:NinjaOneの運用担当者は、Early Accessのデータシートから
結論から言います。NinjaOneで端末を管理している、またはこれから管理するIT運用担当者は、Katana AIの製品ページでEarly Access(先行提供)のデータシートを入手してください。Katana AIは現在Early Accessで、一般提供はまだです。
理由は3つです。
- 公式の説明では、Katana AIが提案した修正やスクリプトは、テクニシャン(IT運用の担当者)が明示的に承認するまで実行されません。「AIが勝手に動く」不安への答えが、最初から設計に入っています。
- 権限は、ロールごと、AIごと(個々のテクニシャン単位)に決められます。組織全体のAIアクセスを即時に止めるキルスイッチもあると説明されています。
- 製品ページのデータシートで、Early Accessの内容を事前に読めます。
最初の5分でやることは、製品ページを開いてデータシートを入手し、「対象プラン」「料金」「AIが提案できる操作の範囲」の3点を探すことです。
合わない人もいます。AIに完全自動で修復させたい人です。公式は「提案し、自分では動かない」設計だと説明しています。
何が発表されたのか
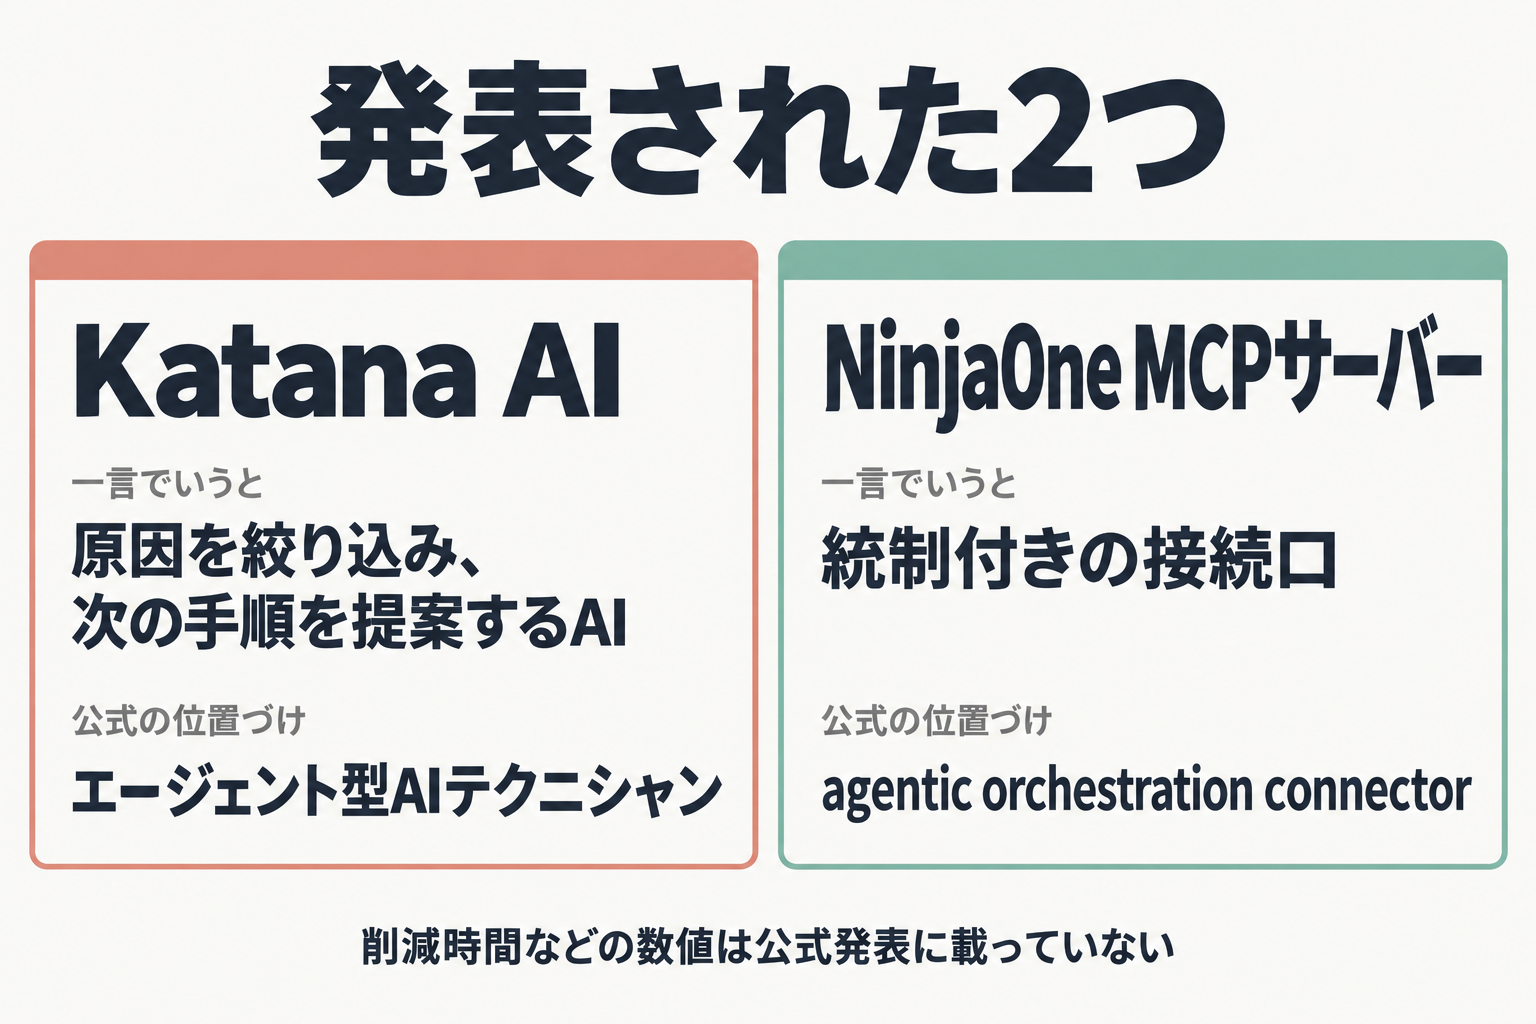
発表されたのは次の2つです。
| 名前 | 一言でいうと | 公式の位置づけ |
|---|---|---|
| Katana AI | 原因を絞り込み、次の手順を提案するAI | エージェント型AIテクニシャン |
| NinjaOne MCPサーバー | 外部のAIをNinjaOne経由で動かすための統制付きの接続口 | agentic orchestration connector |
用語を先に説明します。
- エージェント型AI:指示を待つだけでなく、状況を調べて提案まで進むAIのことです。
- MCP:AIが外部のツールやデータにつながるための共通の仕組みです。MCPに対応したAIなら、同じやり方で複数のツールに接続できます。
- テレメトリ:端末が送ってくる稼働状況のデータです。
公式の発表では、期待される効果として次の3点が挙げられています。
- インシデントの切り分けが速くなる
- 推奨から修復までを1か所で完結できる
- AIの利用を統制できる
削減できる時間や精度といった数値は、公式の発表には載っていません。
Katana AIは「調べて提案する側」
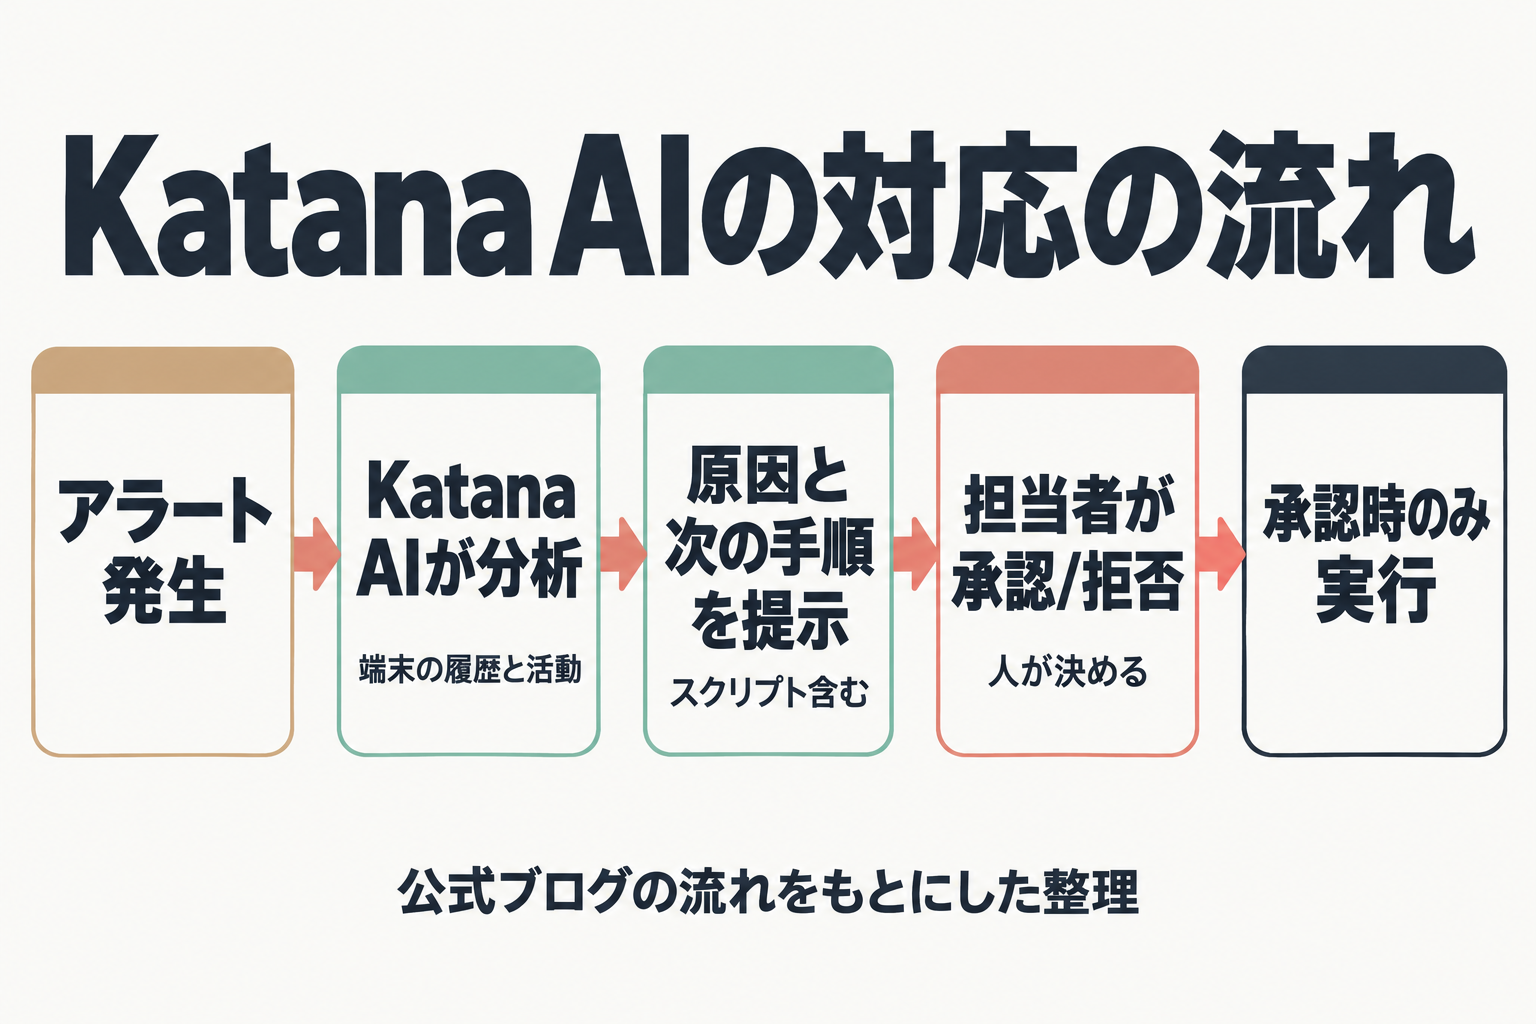
公式が説明する役割
Katana AIは、端末のテレメトリ、履歴、アラート、アクティビティを分析して「考えられる根本原因」を示します。そのうえで、修復アクションやスクリプトを含む次の手順を推奨します。テクニシャンが普段作業している場所で使う設計です。
材料は、汎用モデルが一般論で答えるのではなく、利用者自身の端末履歴、アラートの傾向、チームがためてきた解決ナレッジだとされています。公式ブログは、顧客データが基盤モデルの学習には使われないと明記しています。
Before → After:障害対応の流れ
公式ブログが示す流れをもとに、従来の作業と並べます。Before側は一般的な運用の姿で、After側が公式の説明です。
| 場面 | Before(従来) | After(Katana AIの説明) |
|---|---|---|
| アラートが出た | 担当者が複数のツールを開き、履歴やログを集める | アラートを起点に、Katana AIが端末の履歴と活動を分析する |
| 原因の絞り込み | 担当者が経験と手元の情報で切り分ける | 考えられる根本原因と概要が示される |
| 対処の決定 | 担当者がスクリプトや手順を探して選ぶ | 次の手順(スクリプト含む)が推奨される |
| 実行 | 担当者が実行する | 担当者が承認した場合だけ実行される。拒否もできる |
導入事例として、MSP(IT運用を請け負う事業者)のマネージャーが、複数ツールから文脈を集める手間が減ると述べています。さらに、Katanaが見られる範囲を設定でき、アクションを承認できるので、環境の統制を手放さずに導入できるとも話しています。これは1社の声であり、効果の保証ではありません。
ほかに、端末の健全性の要約や、自然言語での環境の検索もできると説明されています。
経験の浅い担当者にとっての意味
障害対応で差が出やすいのは、「どこから疑うか」「過去に同じ症状をどう直したか」「次にどの手順を試すか」という判断の起点です。経験者は頭の中に持っていて、経験の浅い担当者は持っていません。
Katana AIの公式説明を、この点に当てはめると次のようになります。
- 提案の材料は、自社の端末履歴、アラートの傾向、チームがためてきた解決ナレッジです。過去の対応の型が、提案の根拠に入ります。
- 出力は、考えられる根本原因と概要、そして修復アクションやスクリプトを含む次の手順です。確認すべき観点と、次にやる手順の候補が、手元に並びます。
- つまり、経験の浅い担当者も、経験者が持つ判断の起点に近いものを、Katana AIの提案から受け取れる設計です。
ただし、これは公式の説明を読み解いた整理です。公式は、経験の浅い担当者への効果を「新人でも経験者並み」といった形では述べておらず、数字や事例も示していません。
そして判断は人に残ります。経験の浅い担当者が受け取った提案も、テクニシャンが明示的に承認するまで実行されません。起点はAIから得られても、承認するかどうかは人が決めます。
提供状況
Katana AIは現在、Early Accessです。一般提供はまだなので、すぐ全員が使える前提では読まないでください。コストについては「トークン効率を意識した設計で、コストを管理・予測できる」という記載がありますが、具体的な料金体系は載っていません。
NinjaOne MCPサーバーは「AIの接続口を管理する側」
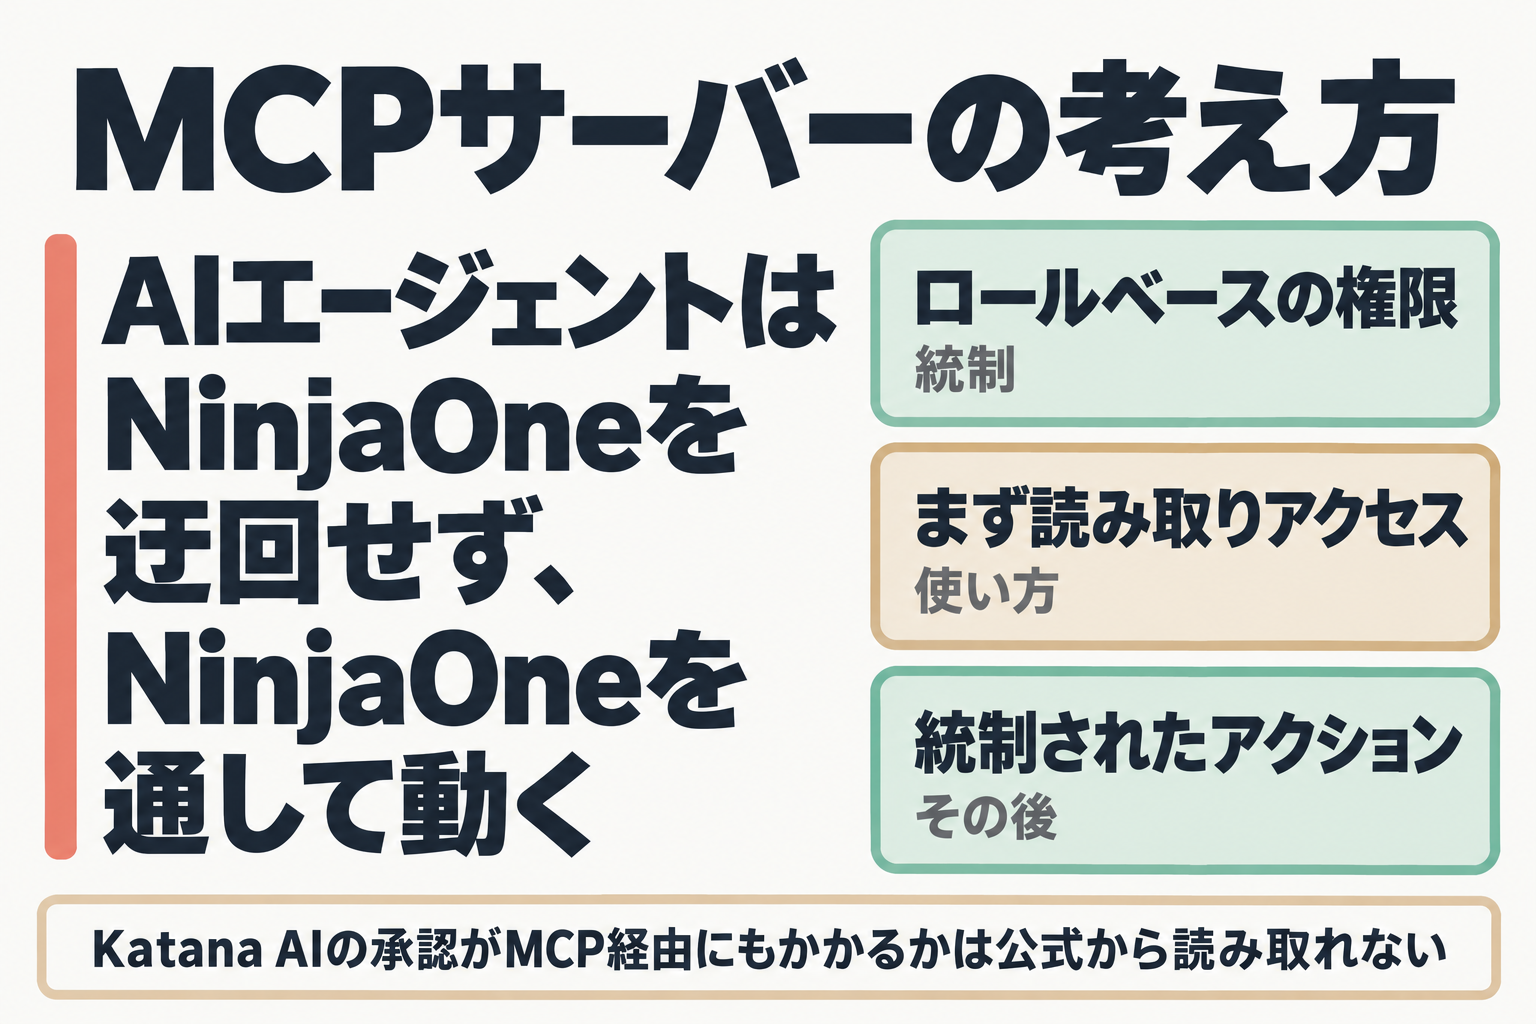
何をするものか
MCPサーバーは、外部のAIエージェントがNinjaOneのデータとやり取りし、NinjaOne内で直接アクションを実行できるようにします。ポイントは、その動きがIT部門がすでに運用しているロールベースの権限で統制されることです。
公式の言い方は、「AIエージェントはNinjaOneを迂回せず、NinjaOneを通して動く」です。NinjaOneにはシステム管理者、テクニシャン、エンドユーザーといったロールがあり、テクニシャンは管理者が割り当てた権限の範囲に限られます。MCP側の統制もこの既存の仕組みを土台にしています。
NinjaOne担当者のLinkedIn投稿には、利用イメージとして「まず読み取りアクセス、その後に統制されたアクション」という段階的な使い方が出ています。
なぜ統制が要るのか
これは一般論です。AIに渡せる権限が増えるほど、「どこまで触れるか」の管理が重要になります。AIが何台もの端末を操作できる状態で、AIごとに入口がばらばらだと、誰が何を許したのか追いにくくなります。接続口を1つにして、既存の権限モデルで縛るというのが、この発表の考え方です。
なお、Katana AIの承認の仕組みがMCP経由の操作にも同じようにかかるとは、公式から読み取れません。本記事ではそうは書きません。
2つの機能の関係
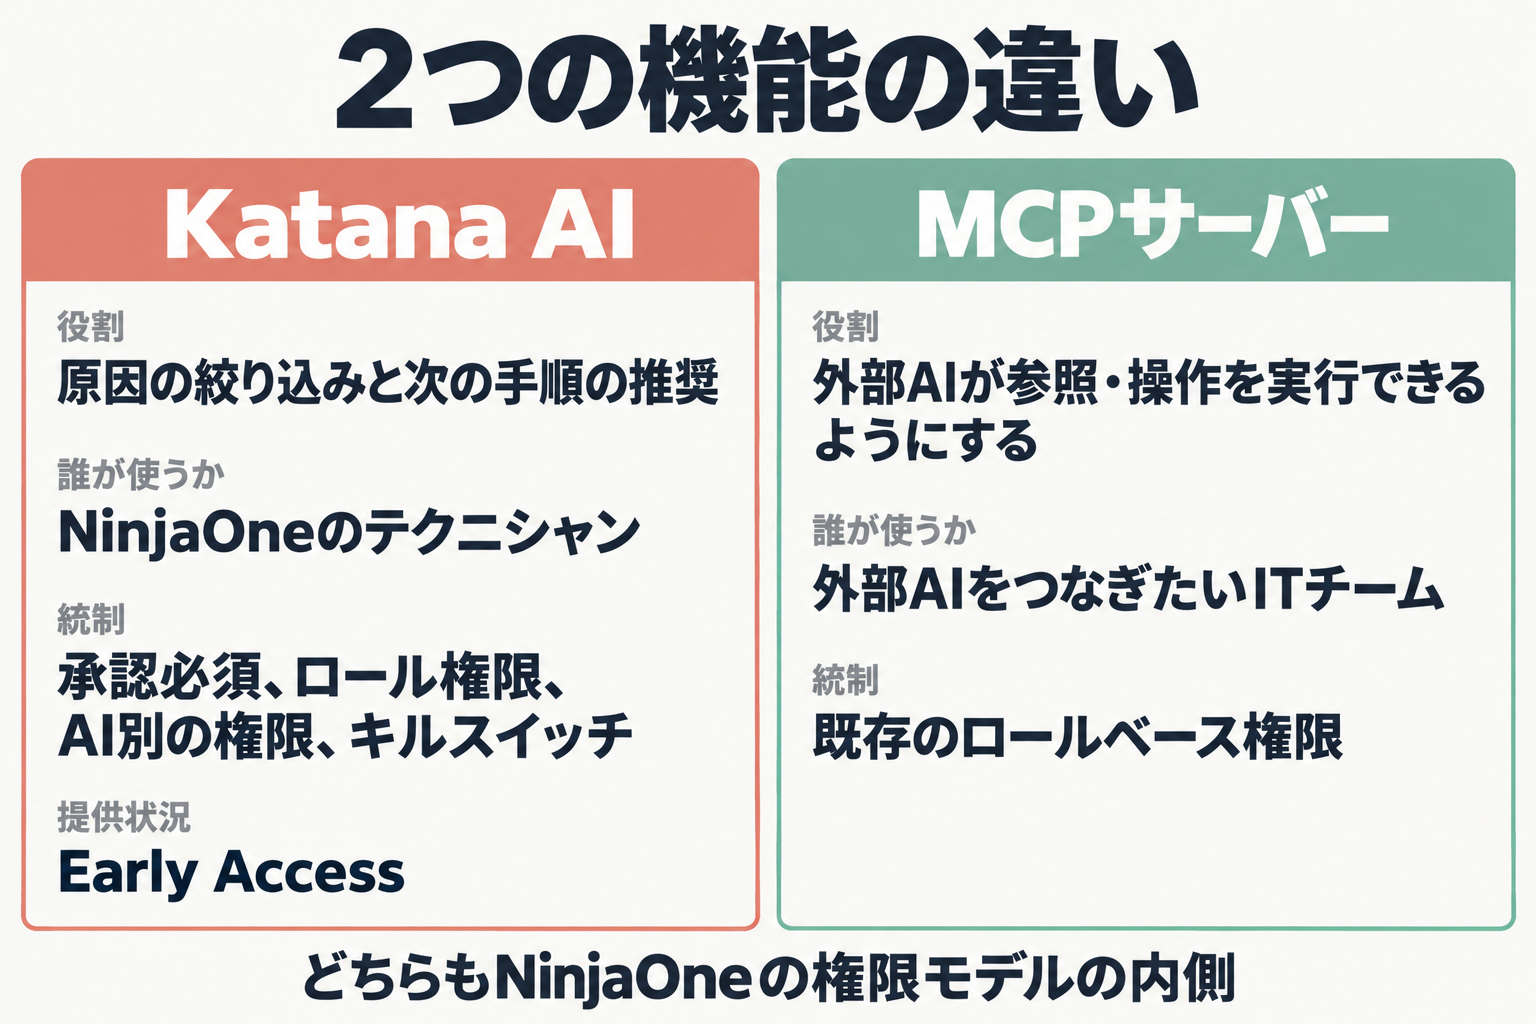
| 観点 | Katana AI | NinjaOne MCPサーバー |
|---|---|---|
| 役割 | 原因の絞り込みと次の手順の推奨 | 外部AIがNinjaOneのデータを参照し、操作を実行できるようにする |
| 誰が使うか | NinjaOneのテクニシャン | MCP対応の外部AIをNinjaOneにつなぎたいITチーム |
| 統制 | 承認必須、ロール権限、AI別の権限、キルスイッチ | 既存のロールベース権限 |
| 提供状況 | Early Access | 末尾の「導入前に窓口で聞く点」参照 |
公式は、この2つを合わせて「AIエージェントの単一の窓口と、単一の統制モデルになる」と説明しています。具体的にどうつながるのかの詳細は、公開されている範囲では示されていません。
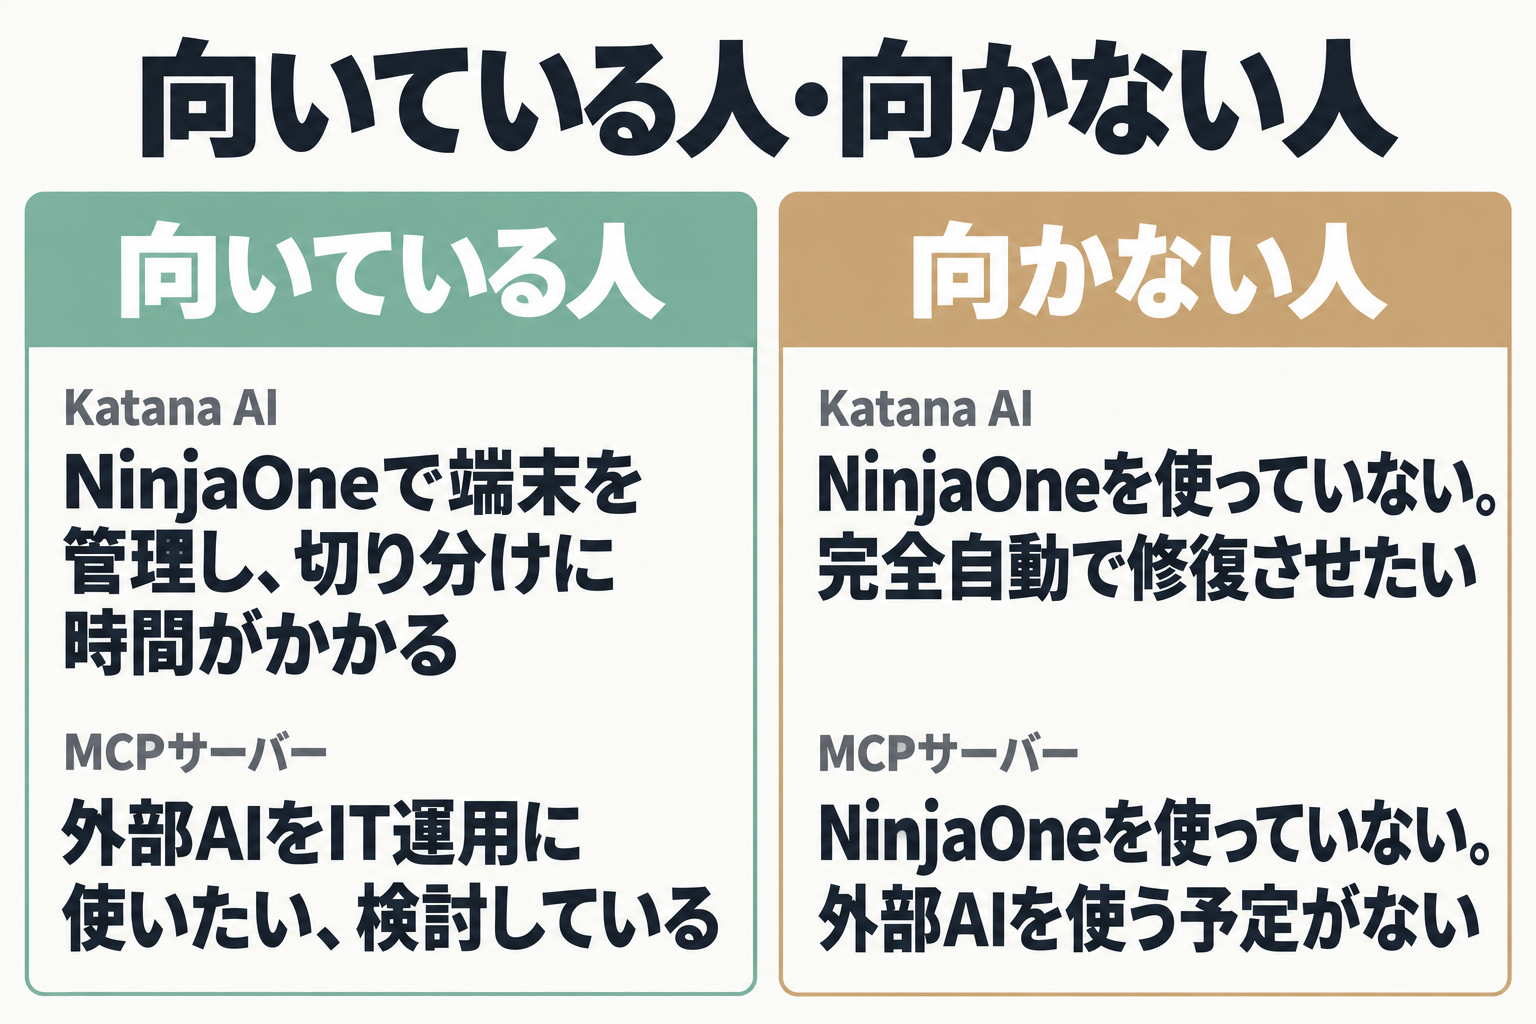
向いている人・向かない人
| 向いている人 | 向かない人 | |
|---|---|---|
| Katana AI | NinjaOneで端末を管理していて、障害の切り分けに時間がかかっている。AIの提案を人が承認する形が望ましい | NinjaOneを使っていない。AIに完全自動で修復させたい |
| MCPサーバー | 外部のAIエージェントをIT運用に使いたい、または検討している。権限管理を既存のロールで一本化したい | NinjaOneを使っていない。外部AIを使う予定がない |
公式はNinjaOneの利用者向けの機能として説明しています。NinjaOneを使っていない小規模な組織には、直接は関係しない可能性があります。その場合の判断軸は「まずエンドポイント管理ツールを入れるか」であり、Katana AI単体の話ではありません。
上司や関係部署に説明するための1枚メモ
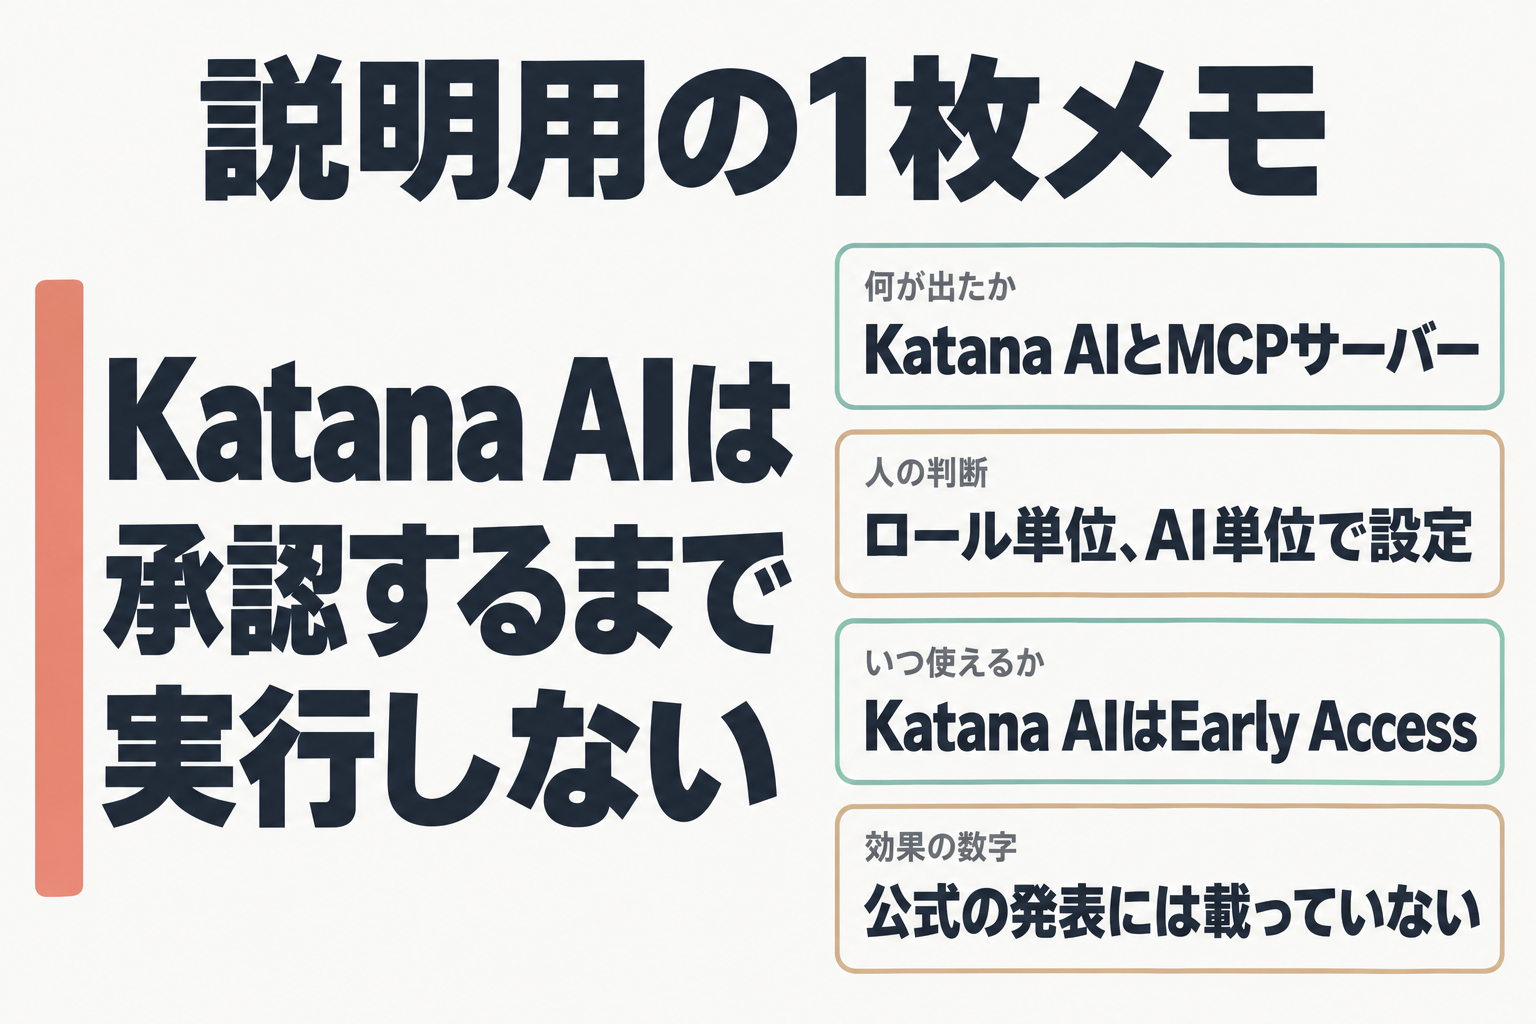
- 何が出たか:障害の原因を絞って次の手順を提案するKatana AIと、外部AIの接続を統制するMCPサーバー
- 人の判断はどこに残るか:Katana AIは承認するまで実行しない。権限はロール単位、AI単位で設定でき、キルスイッチがある
- いつ使えるか:Katana AIはEarly Access。MCPサーバーは末尾の項目を参照
- 効果の数字:公式の発表には載っていない
もっと詳しく
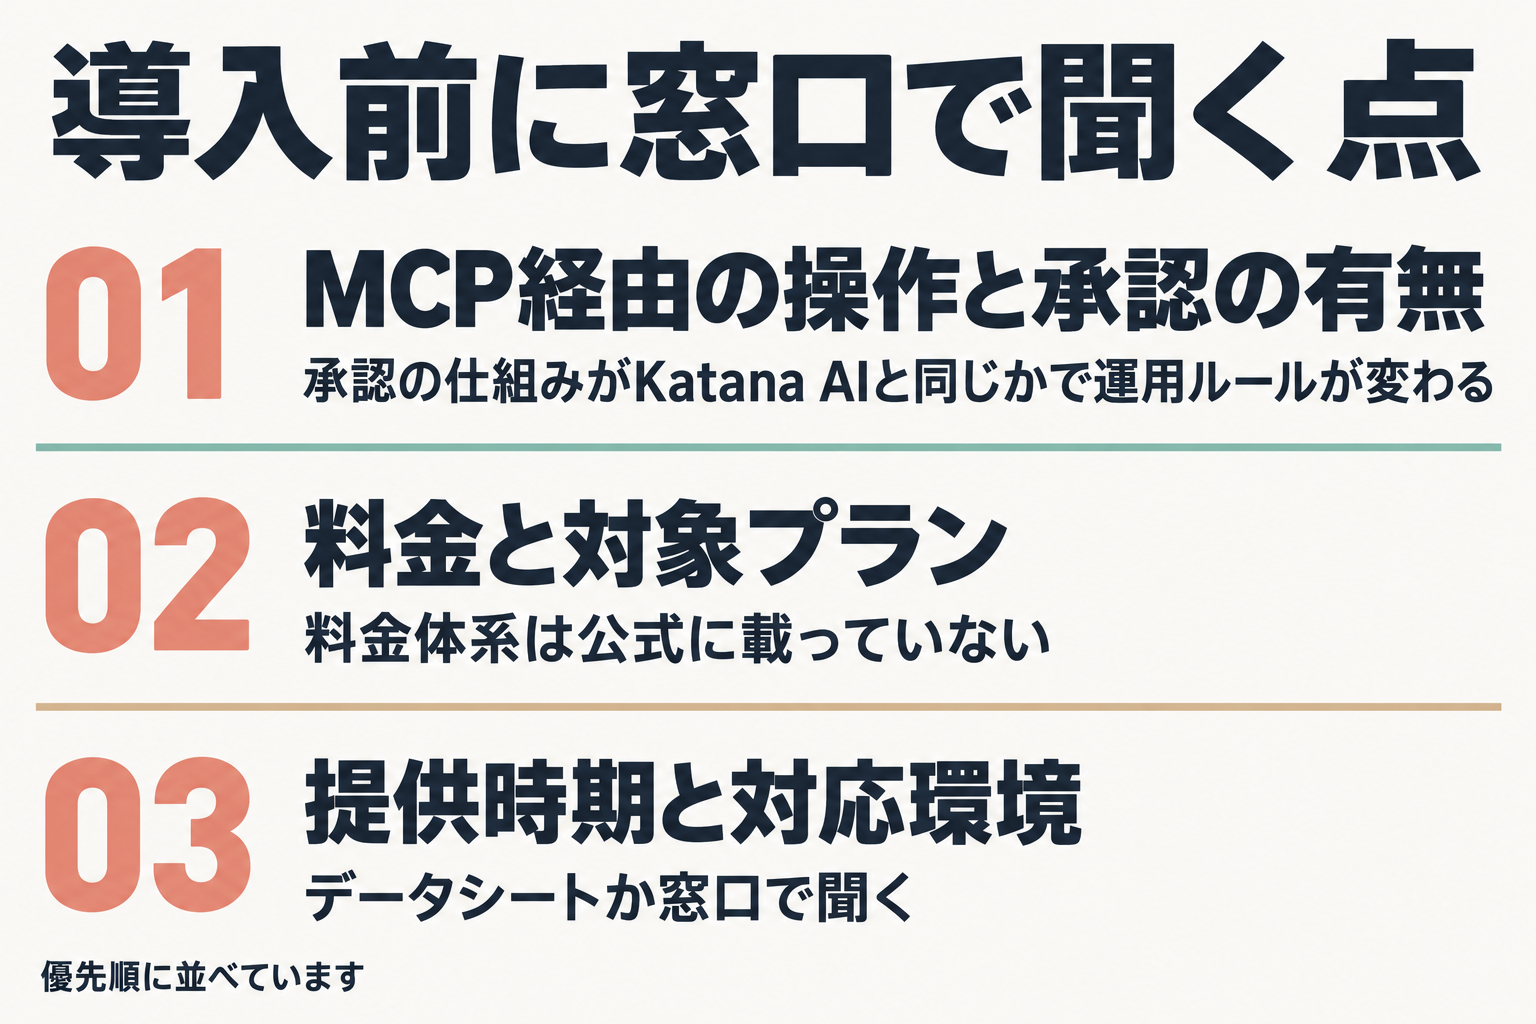
導入前に窓口で聞く点
公式の発表・ブログ・製品ページに記載がなく、本記事では確認できていない項目です。優先順に並べます。
- MCP経由で外部AIが実行できる操作と、承認の有無:統制を重視する担当者にとって最も大事な項目です。承認の仕組みがKatana AIと同じかどうかで、運用ルールの作り方が変わります。
- 料金と対象プラン:Katana AIは「コストを管理・予測できる」とされるだけで、料金体系は載っていません。MCPサーバーも同様です。
- 提供時期と対応環境:Katana AIの一般提供の時期、MCPサーバーの提供開始時期、対応するOSや環境は、データシートか窓口で聞きます。
発表日が2通りある理由
米国の公式プレスリリースは10月13日付で、日本語リリースは10月15日付です。国内の情報と海外の情報で日付がずれて見えるのは、このためです。
企業情報
発表では、NinjaOneは約40,000社、140以上の国で使われているとされています。自社を「Unified Endpoint Management(UEM)のAIリーダー」と位置づけていますが、これは自己申告で、第三者の評価ではありません。
混同しやすい別製品
「Katana」という名前の別の製品やブラウザ拡張もあります。ここで扱っているのは、NinjaOneが発表したKatana AIです。
次の一歩:Early Accessのデータシートを入手する
今日やるのは、NinjaOneのKatana AI製品ページからEarly Accessのデータシートを入手し、「AIが提案できる操作の範囲」と「対象プラン」の記述を探すところまでです。公式は「提案はテクニシャンが明示的に承認するまで実行されない」と説明しています。Katana AIは現在Early Accessで、公式が案内している入口はこのデータシートです。AIをまず「提案役」から試したい運用担当者にとって、この設計はデータシートを読み始める理由になります。
NinjaOne利用中のIT担当者向け。
Katana AI のデータシートを見る(公式)