ConoHa VPSで、Claude CodeなどのAIエージェントを動かす7種類のテンプレートに、悪意のあるパッケージ(プログラムの部品)をインストール前にブロックする仕組み「Guard」の専用スクリプトが無料で付くようになりました。提供開始は2026年9月25日、GMOインターネットの発表は10月1日です。
つまり、AIエージェントが自分で追加した部品に悪意あるものが混ざるリスクに対して、公式が「届く前に自動でブロックされる」と説明する仕組みが、追加費用なしで用意されたということです。VPSの利用料は従来どおり別に必要で、Guardは自動では動かず、スクリプトを実行して有効にします。
この記事は公式発表と公式ページの記載に基づく整理です。実際のサーバー契約や動作の実測は行っていません。
結論:Claude Code等を新しいVPSで動かすなら、テンプレートを選んでGuardを有効にする
迷ったら次の流れです。
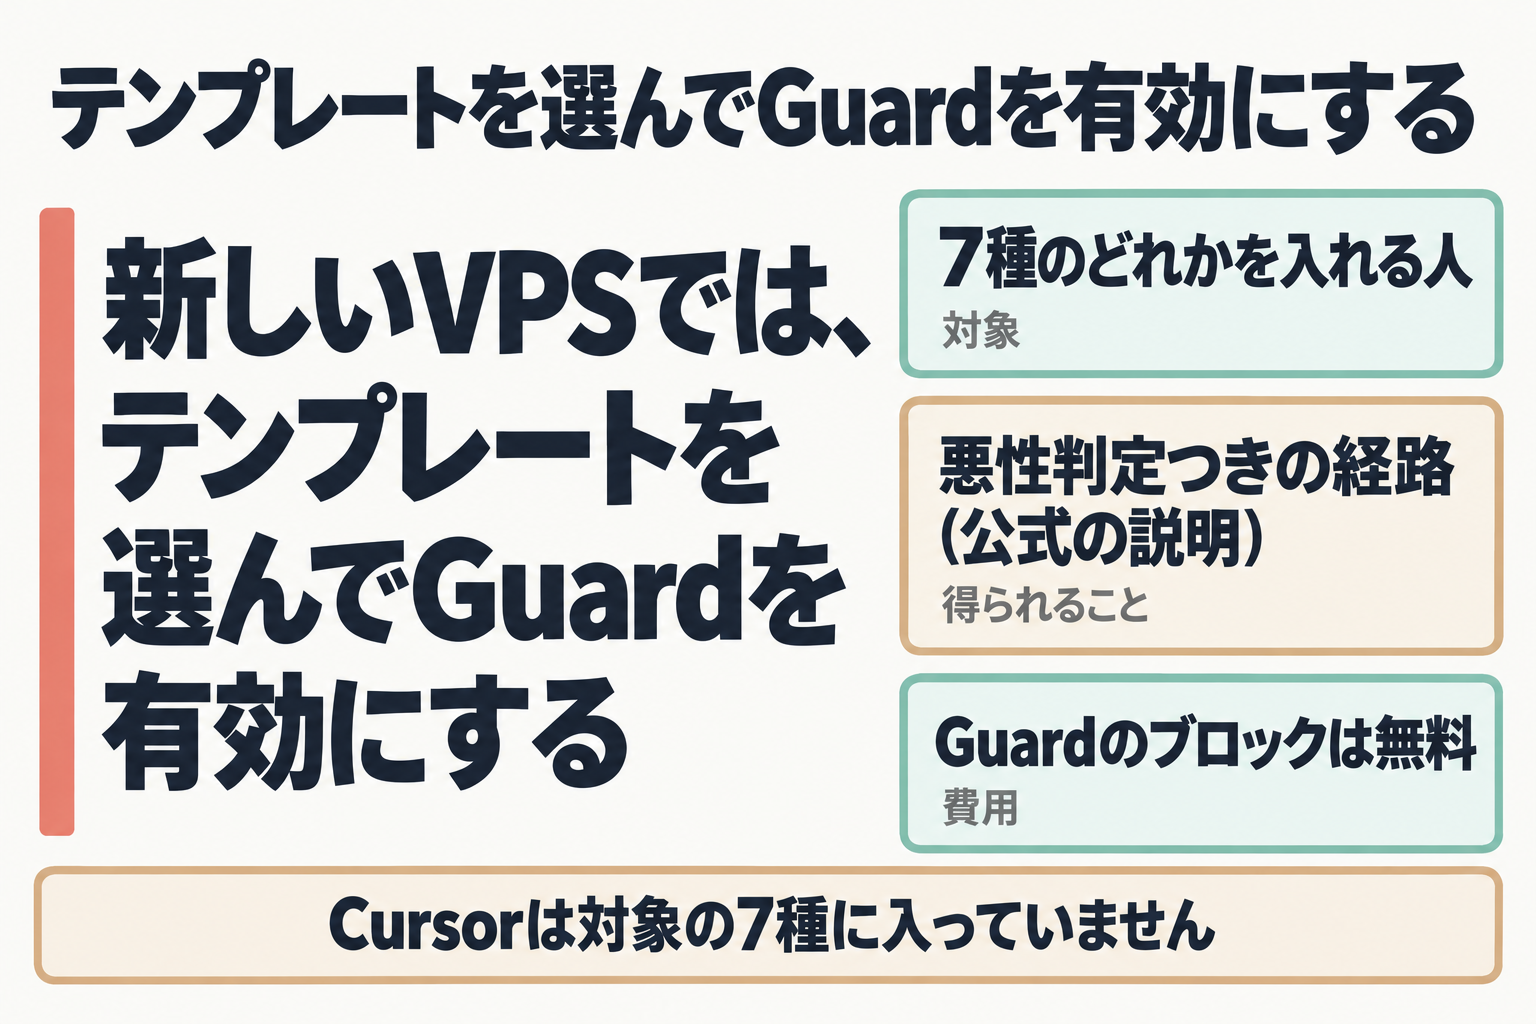
- 対象に当たる人:Claude Code、Codex CLI、OpenCode、Antigravity CLI、OpenClaw、NanoClaw、Hermes Agentのどれかをこれからサーバーに入れる人
- 得られること:npmやpipなどで入ってくる部品を、悪性かどうかの判定つきの経路に切り替えられる(公式の説明)。Guardのブロック機能は個人・法人を問わず無料
- 最初の5分でやること:コントロールパネルでサーバーを追加し、「スタートアップスクリプト」から上の7種のどれかを選ぶ。構築後、同梱の専用スクリプトで
takumi-enableを実行する
合わない人もいます。Cursorは対象の7種に入っていません。また、すでに動いているサーバーにGuardを後から入れられるかどうかは、公式発表に記載がありません。
なぜ今必要なのか:AIエージェントは部品を自分で取り込む
AIコーディングエージェントは、作業の途中で必要なパッケージを自分で探し、インストールして先へ進みます。人間が一つずつ中身を確かめる前に部品が入るため、悪意あるパッケージが混ざると、そのままサーバーに入ってしまいます。これが「サプライチェーン攻撃」(部品の供給経路に悪意あるものを紛れ込ませる攻撃)です。
公式は提供の背景として、AIが自律的にオープンソースの部品を取り込む開発スタイルの一般化と、対策ニーズの高まりを挙げています。数字も出ています。GMOの脅威レポート(2026年9月3日公開)によると、2026年2月19日から8月18日までの181日間で、悪性パッケージが約31,000件検出されました。悪性が1件も見つからない日はありませんでした。調べた範囲はnpm・PyPI・RubyGems・Go modules・crates.io・Packagistの6レジストリ、約1,900万パッケージです。
Before → After で並べると次のとおりです。
| これまで | 今回 | |
|---|---|---|
| 部品の安全確認 | 利用者が自分で気をつける | 取得時に悪性かどうかを検証する仕組みを使える(公式の説明) |
| 設定の手間 | 対策ツールを自分で選んで設定する | 同梱の専用スクリプトで有効にする |
| 追加費用 | 対策サービスによっては別途費用 | Guardのブロックは無料(VPS利用料は別) |
「これまで」の列は一般的な状況の整理で、公式が他社環境と比較した数字ではありません。GMOインターネットの児玉氏は、個人開発者や少人数チームにとって専門的な対策を続けるのは大きな課題だと述べています。
具体的に何をする仕組みなのか
仕組み
Guardは「Takumi byGMO」(GMO Flatt Security株式会社が提供)の機能です。ConoHaが独自に作ったものではありません。
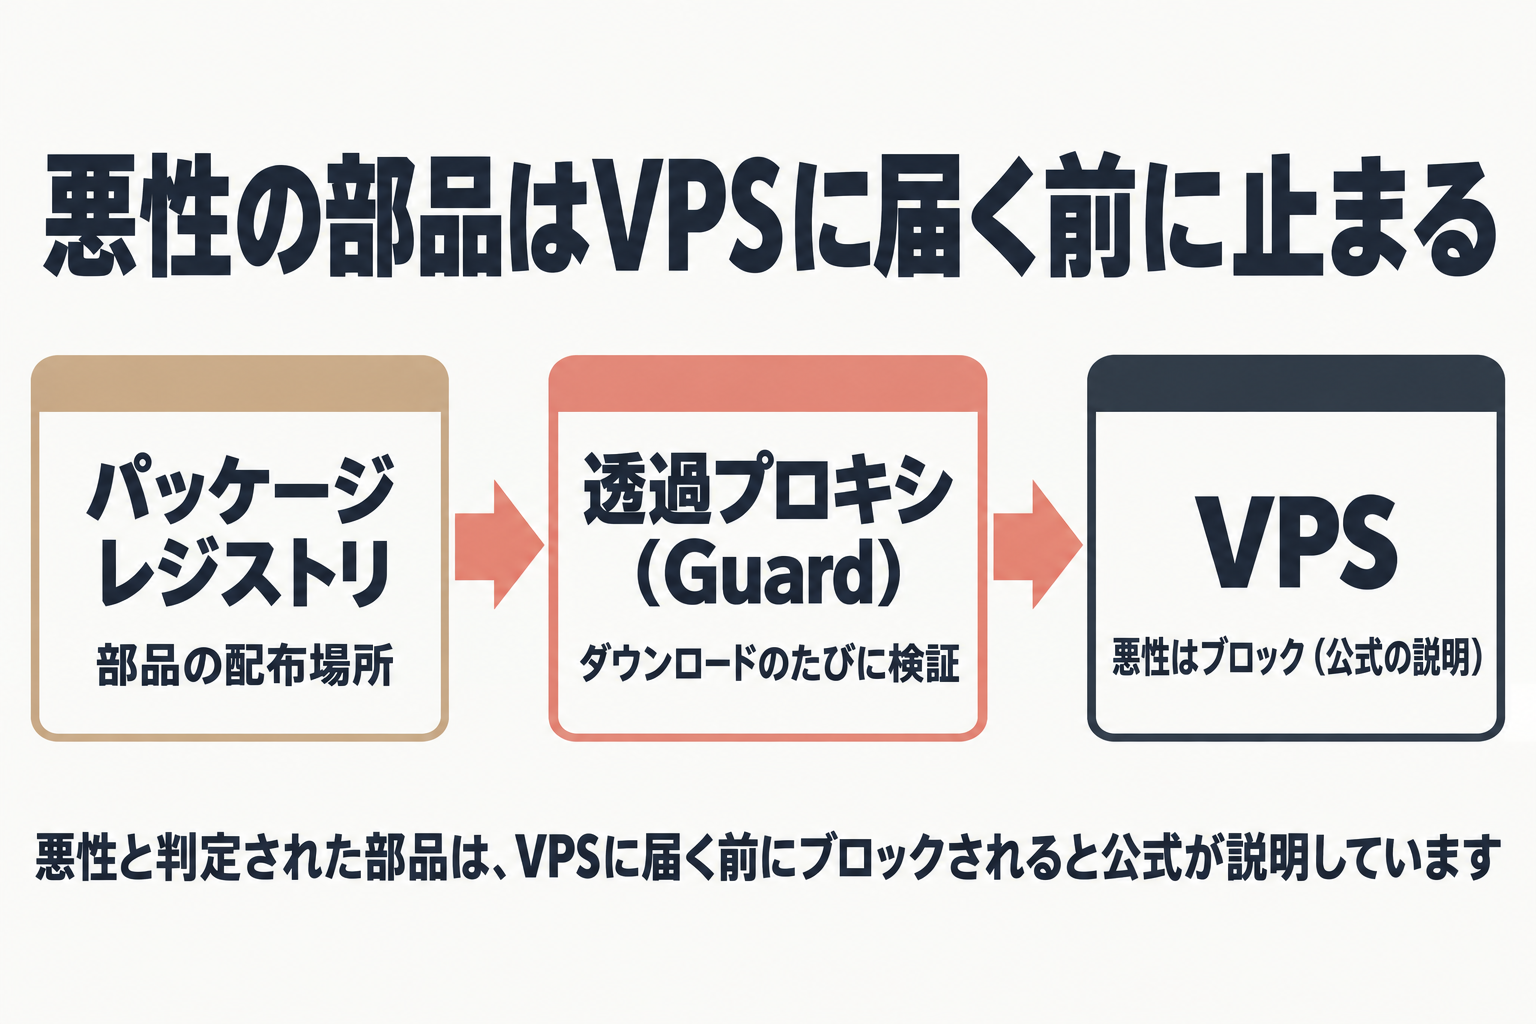
パッケージレジストリ(部品の配布場所)と開発環境の間に入り、パッケージを取りに行く通信を透過プロキシ(中継役)経由に切り替えます。ダウンロードのたびに悪性かどうかを検証し、悪性と判定されたものは、開発者の端末や自動ビルド環境(CI/CD)に届く前に自動でブロックされる、と公式は説明しています。
判定の中心は、GMO Flatt Securityが独自に運用するブロックリストです。npmに公開されている全パッケージの検査で常に更新され、同社のリサーチチームが精度を継続的に検証・改善していると公式は説明しています。
すでに入ったパッケージを後からスキャンする方式と違い、インストール時に介入する点が、公式の説明する特徴です。
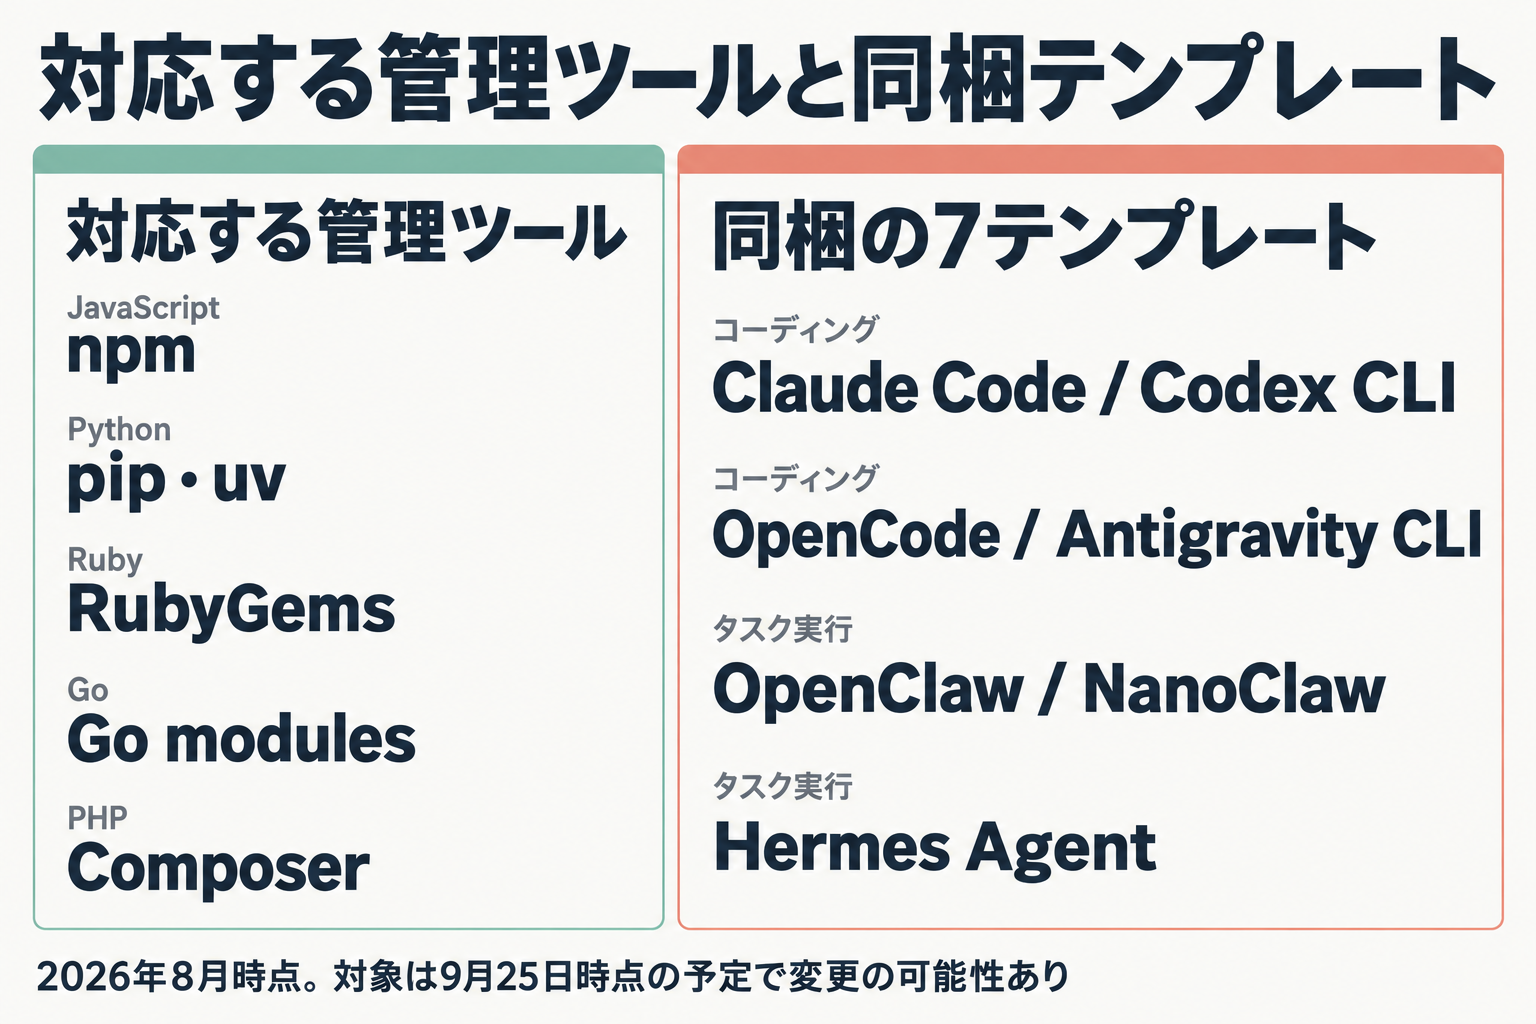
対応するパッケージ管理ツール
2026年8月時点で、次の5系統に対応しています。
| 言語 | 対応 |
|---|---|
| JavaScript | npm |
| Python | pip・uv |
| Ruby | RubyGems |
| Go | Go modules |
| PHP | Composer |
VPS上にインストール済みのパッケージマネージャーは自動で検出され、見つかったものだけに設定が入ります。
同梱される7テンプレート
| 系統 | テンプレート |
|---|---|
| AIコーディングエージェント | Claude Code / Codex CLI / OpenCode / Antigravity CLI |
| AIタスク実行エージェント | OpenClaw / NanoClaw / Hermes Agent |
公式はこの対象を「2026年9月25日時点の予定で、変更となる場合がある」と注記しています。申し込み前にConoHaの最新の案内を見てください。
範囲外のもの・知っておく制約
- 自動では有効にならない:スタートアップスクリプトの実行時点ではGuardは有効になりません。専用スクリプトを実行して初めて働きます
- 常駐監視ではない:コマンドを実行した時点で設定を適用する方式です。あとから新しいパッケージマネージャーを入れたときは、スクリプトをもう一度実行する必要があります
- 対象はパッケージのダウンロード:公式の説明はパッケージの取得をブロックする仕組みに限られます。エージェントへの指示の悪用(プロンプトインジェクション)や、エージェントに与えた権限そのものへの対策とは説明されていません。MCPサーバーの追加を対象にするかどうかも、発表には記載がありません
- 検知率の数字はない:悪性パッケージの検知率や誤検知率は公表されていません。公式の説明は「未然に防ぐ」「ブロックする」仕組みである、というところまでです
「エージェントに広い権限を渡す不安」が全部消えるわけではなく、部品経由の侵入に対する備えを一つ足すもの、と捉えるのが正確です。
今日できること:スクリプト1本で有効にする
公式の手順は4段階です。
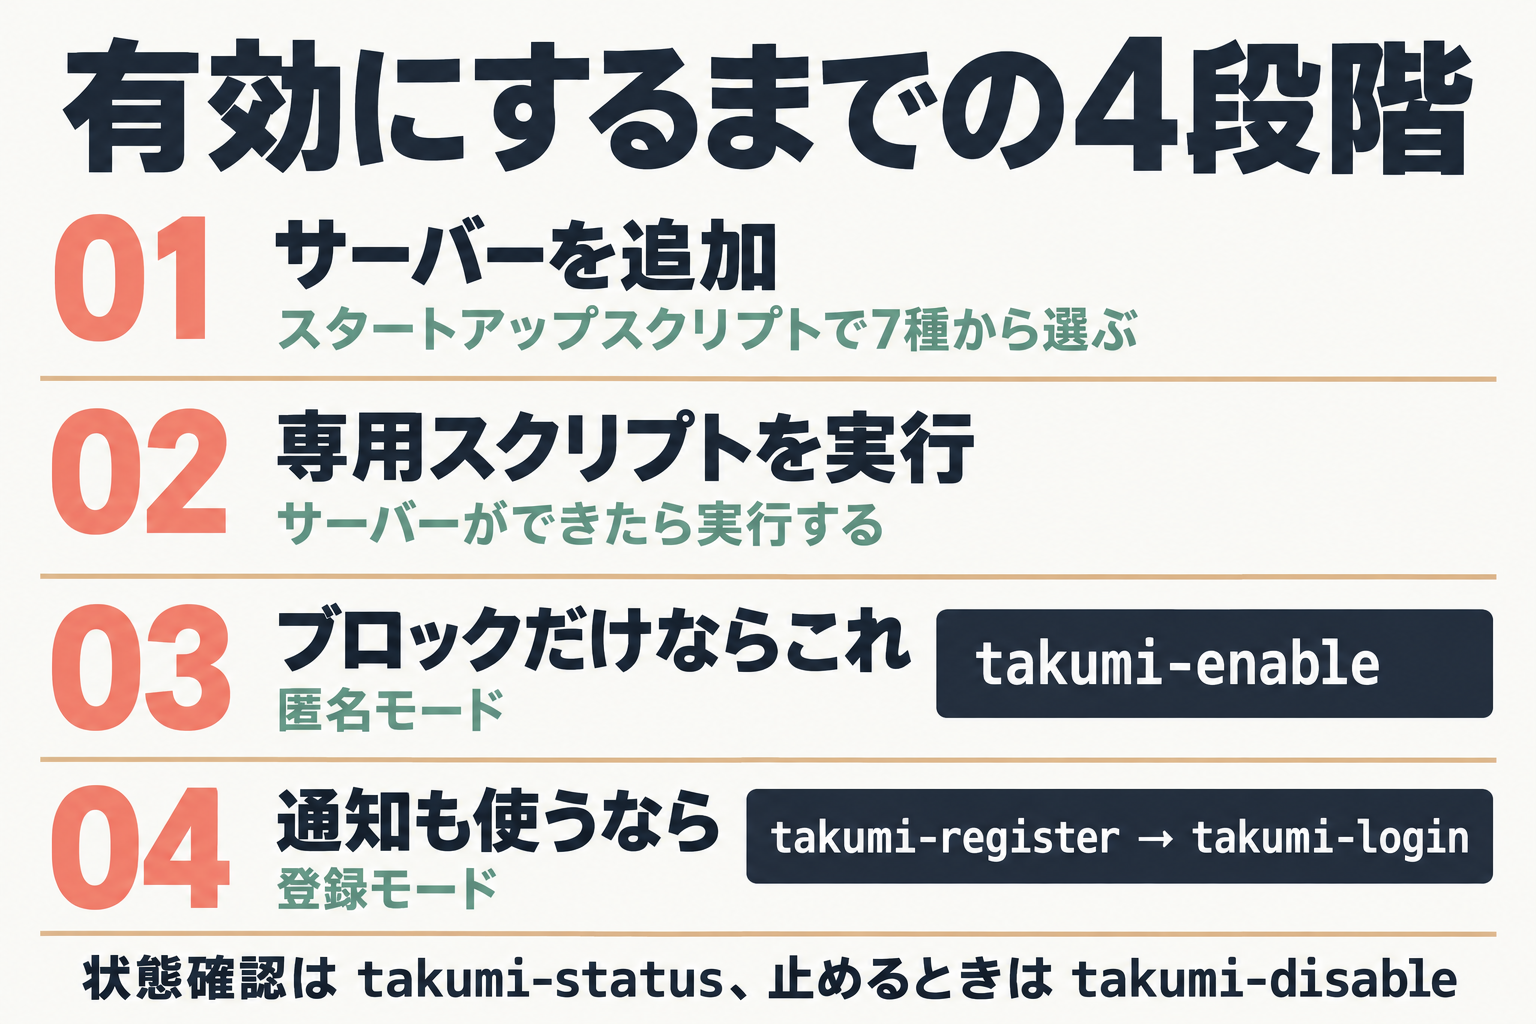
- ConoHaのコントロールパネルでサーバーを追加し、「スタートアップスクリプト」で上の7種から選ぶ
- サーバーができたら、同梱された専用スクリプトを実行する
- ブロックだけでよければ
takumi-enableを実行する - ダウンロードの追跡や侵害の通知も使うなら、
takumi-registerでメール認証し、takumi-loginでトークンを設定する
利用モードは2つです。
| モード | 使うコマンド | できること |
|---|---|---|
| 匿名モード | takumi-enable | メール登録なしで、悪性パッケージのブロックだけ |
| 登録モード | takumi-register → takumi-login | ブロックに加え、ダウンロードの追跡と侵害の通知。トークンは対応する全エコシステムで共通 |
状態確認は takumi-status、トークンの更新は takumi-renew、止めたいときは takumi-disable です。まずは匿名モードで有効にし、通知まで欲しくなったら登録モードに進む順番が、手間の少ない選び方です。
料金は、スタートアップスクリプトの機能もGuardのブロックも無料です。サーバーの利用料は別途かかります。会社全体の端末へまとめて入れる管理ツール(Takumi byGMOの一括セットアップ)は有料で、ConoHaの無料範囲とは別物です。
すでにConoHa VPSを使っている人は、公式の案内にある導線(サーバー追加時のテンプレート選択と専用スクリプトの実行)に沿って、新しく立てるサーバーで始めるのが、公式の手順どおりに進められる方法です。既存サーバーへの後付けは発表に記載がありません。
VPSをAIエージェントの実行環境にする前の基本設定は、VPS開発環境の作り方|SSH鍵認証+ufw30分で整理しています。Claude Codeをサーバーに常駐させる流れはClaude CodeをVPSに常駐させる実測ガイドも参考になります。
向いている人・向かない人
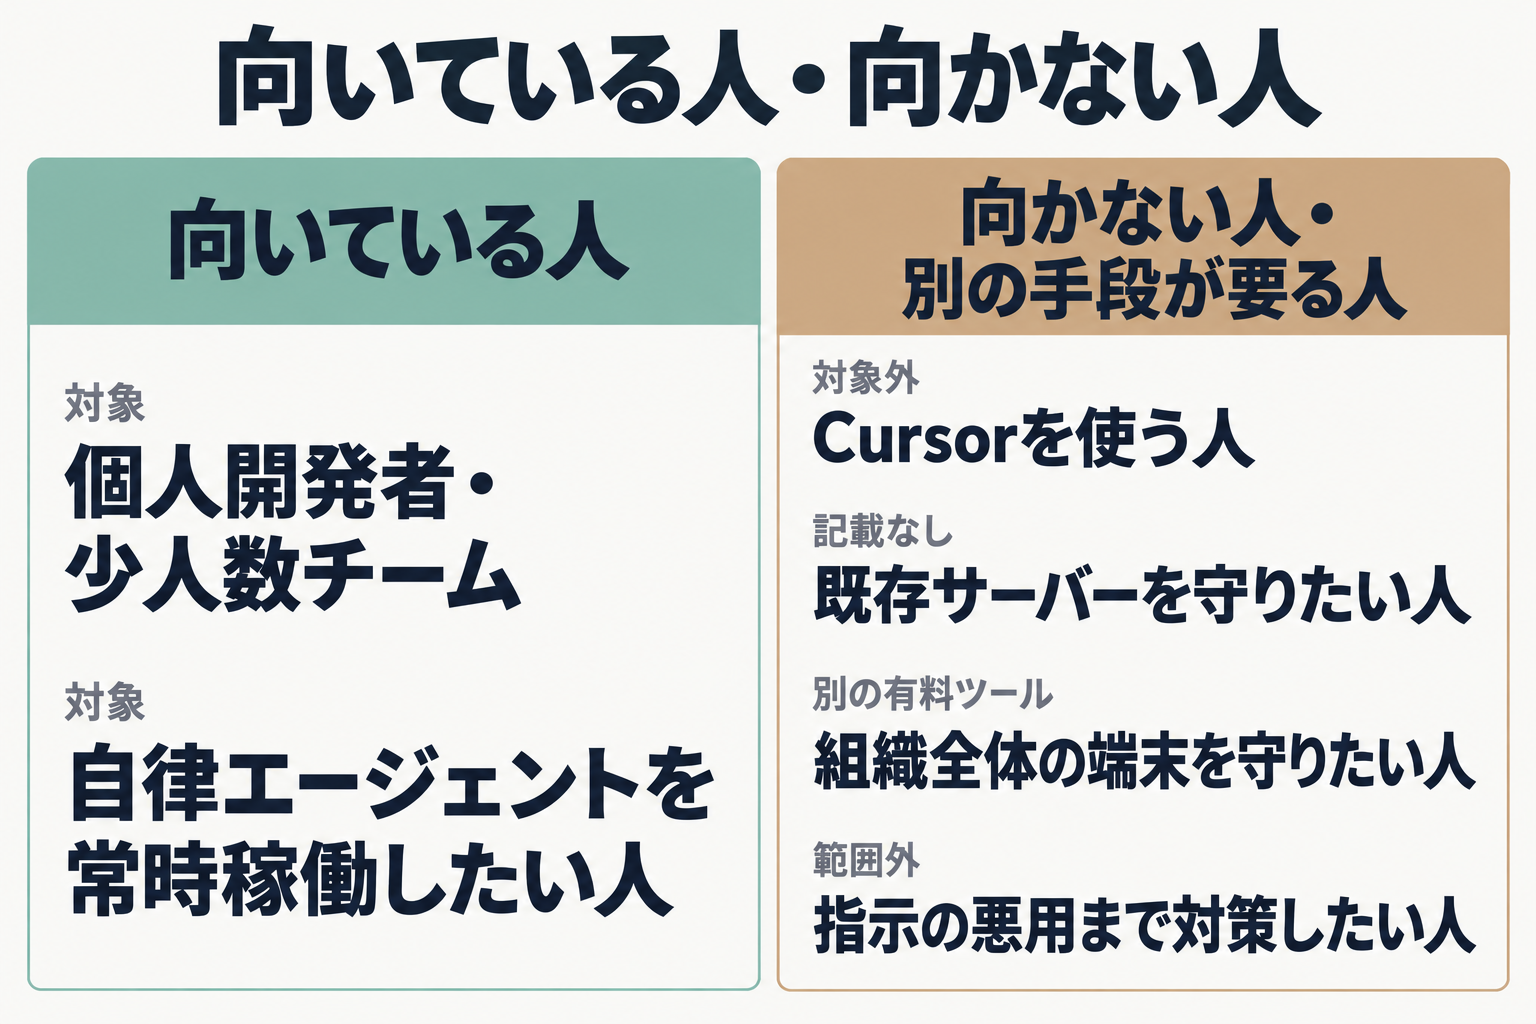
向いている人
- VPS上でClaude Codeなどを動かす個人開発者・少人数チーム。公式は、個人開発者や少人数チームには専門的な対策の継続が大きな課題だとして、悪性パッケージの導入を未然に防ぐ仕組みを同梱したと説明しています
- OpenClawやHermes Agentなど、自律的にタスクを進めるエージェントを常時稼働させたい人。ConoHa VPSのトップページも、これらをスタートアップスクリプトで専用環境に立て、セキュリティグループで必要な通信だけに絞れると案内しています
向かない人・別の手段が要る人
- Cursorを使う人:対象の7種に含まれていません
- 既存サーバーをそのまま守りたい人:後付けの可否が発表にありません
- 組織全体の端末をまとめて守りたい人:一括導入は有料の管理ツールが別にあります
- エージェントの権限設計や指示の悪用まで対策したい人:Guardはパッケージの取得をブロックする仕組みで、それらは範囲外です
もっと詳しく
Takumi byGMOの有料プランとの違い
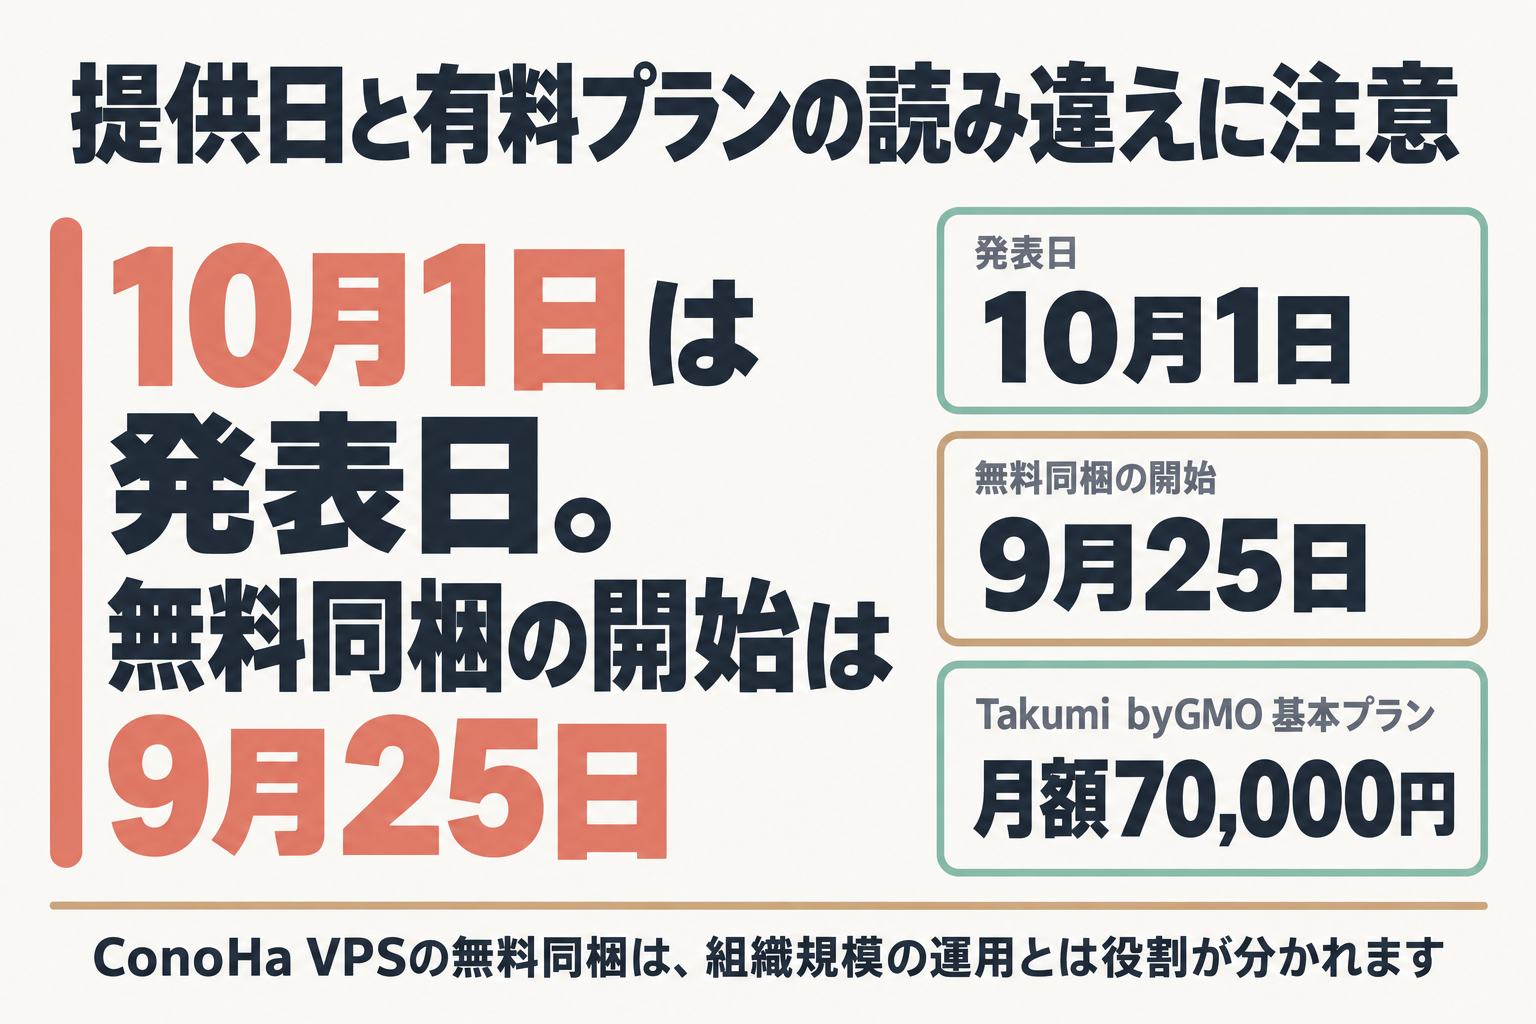
Takumi byGMOの公式ページでは、GuardはOSS開発者向けの無料プランにも含まれています。基本プランは月額70,000円で、Guardの組織ユーザートークン15個が付きます。ConoHa VPSの無料同梱はVPS上の利用を対象にしたもので、組織規模の運用とは役割が分かれます。
提供日の読み違えに注意
10月1日は発表日で、無料同梱の開始は9月25日です。
次の一歩
今日やる行動は1つです。上の「同梱される7テンプレート」の表を見て、自分が使うエージェントが7種に入っているかを確かめます。表を見るだけの確認です。
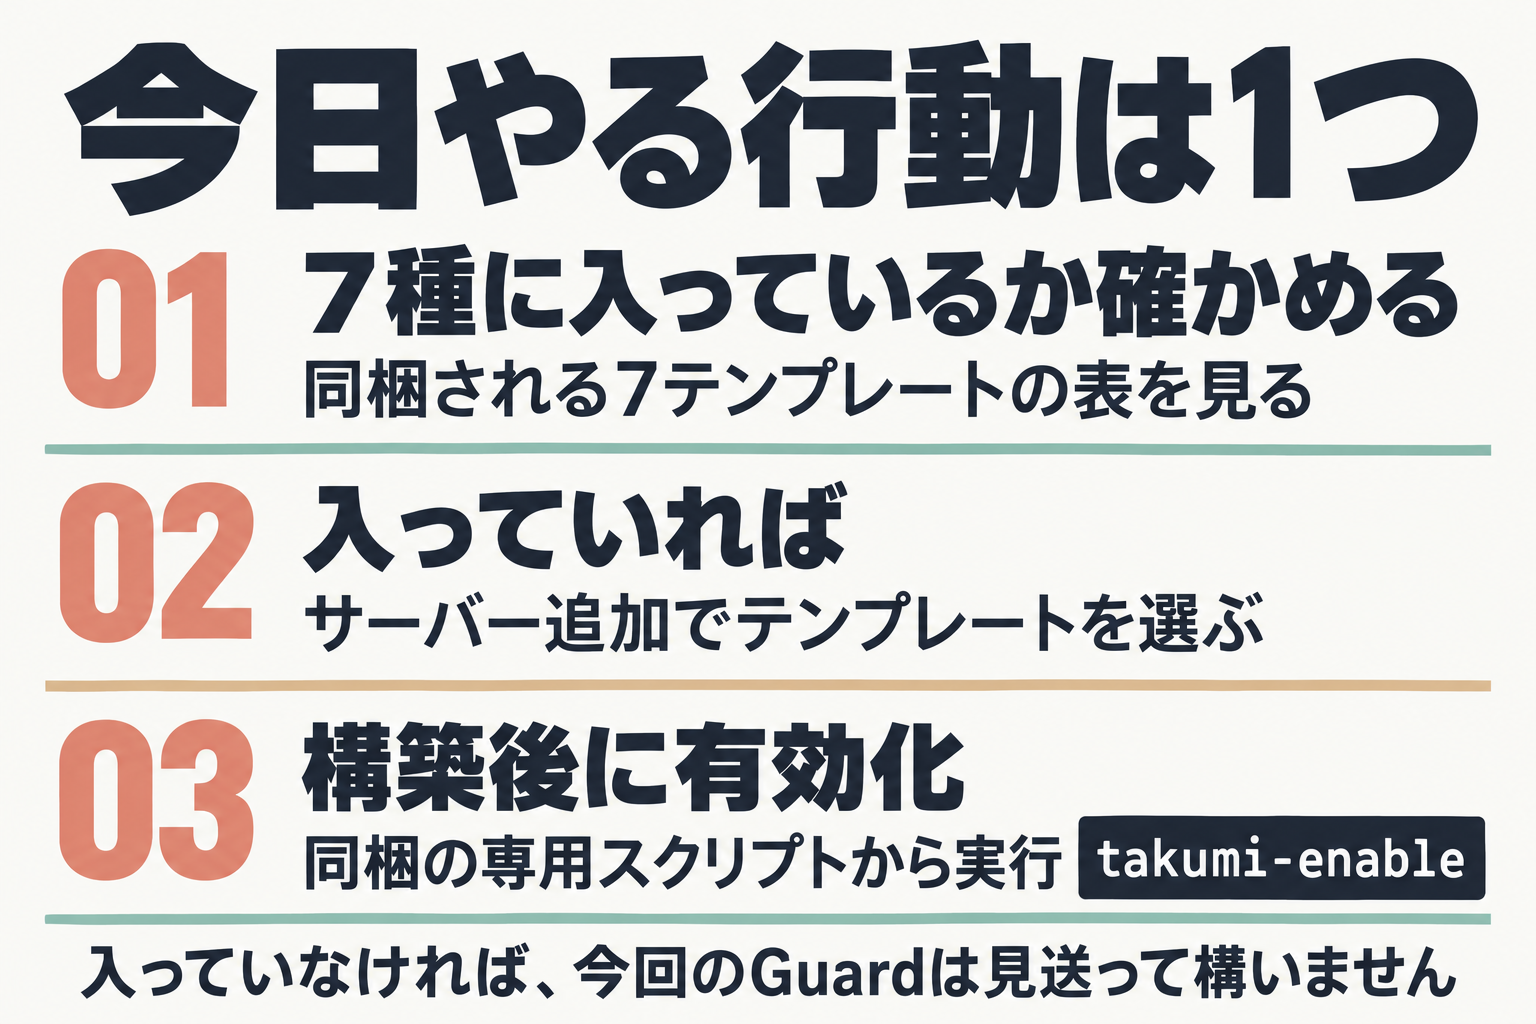
入っていれば、ConoHa VPSのコントロールパネルでサーバーを追加するときにそのテンプレートを選び、構築後に同梱の専用スクリプトから takumi-enable を実行して有効にします。入っていなければ、今回のGuardは使えないので見送って構いません。
公式の説明では、Guardのブロックは追加費用なしで、必要なのはVPSの利用料だけです。対象のテンプレートが見つかった人は、まず料金プランを見てから決められます。
Claude Codeなど対象7テンプレートでは、Guardの悪性パッケージ遮断は無料です(VPS料金は別)
ConoHa VPS の料金プランを確認する(公式)